Şirketlerin yeni tehdidi AI Fraud ve ses klonlama
QR kod manipülasyonları, sahte IBAN yönlendirmeleri, yapay zekâ ile oluşturulan ses ve görüntüler ve yönetici taklidi gibi yöntemler, dijital dolandırıcılığın boyutunu değiştiriyor. Siber suçlular artık yalnızca şirketlerin teknolojik sistemlerini değil, çalışanların karar verme süreçlerini ve kurum içindeki güven ilişkilerini de hedef alıyor. IBS Sigorta ve Reasürans Brokerliği CEO’su Murat Çiftçi, AI Fraud ve Voice Clone gibi yöntemlerin yaygınlaşmasıyla şirketlerin siber risk yönetimini yeniden değerlendirmesi gerektiğini belirterek, teknolojik güvenlik önlemlerinin yanı sıra operasyonel kontrollerin ve doğru yapılandırılmış sigorta programlarının birlikte ele alınmasının önemine dikkat çekti.
Yapay zekâ teknolojilerinin gelişmesi, dijital dolandırıcılık yöntemlerini daha hızlı, hedefli ve ikna edici hale getiriyor. AI Fraud, yapay zekâ teknolojilerinin kimlik taklidi, sahte içerik üretimi veya sosyal mühendislik yoluyla dolandırıcılık amacıyla kullanıldığı yöntemleri ifade ederken; Voice Clone, bir kişinin sesinin yapay zekâ yardımıyla taklit edilerek gerçekmiş gibi sesli mesaj veya görüşmeler oluşturulmasına imkân tanıyor.
Bunun yanında sahte QR kodlarla kullanıcıların farklı ödeme sayfalarına yönlendirilmesi, tedarikçi veya iş ortağı gibi davranılarak IBAN bilgilerinin değiştirilmesi ve üst düzey yöneticilerin kimliklerinin taklit edilmesi, şirketlerin karşı karşıya olduğu finansal kayıp senaryolarını çeşitlendiriyor.
“Saldırgan artık sistemi değil, kararı veren kişiyi de hedefliyor”
IBS Sigorta ve Reasürans Brokerliği CEO’su Murat Çiftçi, yeni nesil dolandırıcılık yöntemlerinin klasik siber güvenlik yaklaşımının ötesinde değerlendirilmesi gerektiğini belirterek şunları söyledi:
“Bugün karşı karşıya olduğumuz en önemli değişimlerden biri, saldırganların teknolojiyi aşmak yerine insanı ikna etmeye yönelmesi. Bir çalışana yöneticisinin sesiyle ödeme talimatı verilebilir, tedarikçiden gelmiş gibi görünen bir mesajla IBAN değişikliği bildirilebilir veya gerçek bir kuruma aitmiş izlenimi veren QR kod üzerinden ödeme yapılması istenebilir. Sisteminiz teknik olarak ihlal edilmeden de ciddi bir finansal kayıp yaşanabilir. Bu nedenle dijital dolandırıcılığı yalnızca bilgi teknolojileri departmanının yöneteceği bir siber güvenlik problemi olarak görmek artık yeterli değil.”
Çiftçi, özellikle ödeme yetkisine sahip çalışanlar, finans departmanları ve üst düzey yöneticilerin sosyal mühendislik riskleri açısından daha fazla hedef haline geldiğini, şirketlerin teknolojik güvenlik altyapılarının yanında insan ve süreç kaynaklı risklerini de değerlendirmeleri gerektiğini söyledi.
Her siber sigorta dolandırıcılık kaynaklı finansal kaybı karşılar mı?
Yeni nesil dolandırıcılık yöntemlerinin yaygınlaşmasıyla şirketlerin en fazla dikkat etmesi gereken konulardan biri de mevcut poliçelerinin bu riskleri hangi koşullarda kapsadığı oluyor.
Siber sigorta teminatları, poliçenin kapsamına bağlı olarak veri ihlali, siber olay müdahale giderleri, sistemlerin yeniden kurulması ve siber olay nedeniyle oluşabilecek iş durması gibi farklı kayıplara karşı koruma sağlayabiliyor. Ancak bir çalışanın kandırılarak ödeme yapması veya bir yöneticinin sesinin taklit edilmesi sonucunda gerçekleştirilen para transferi, her siber poliçede otomatik olarak teminat kapsamında olmayabiliyor.
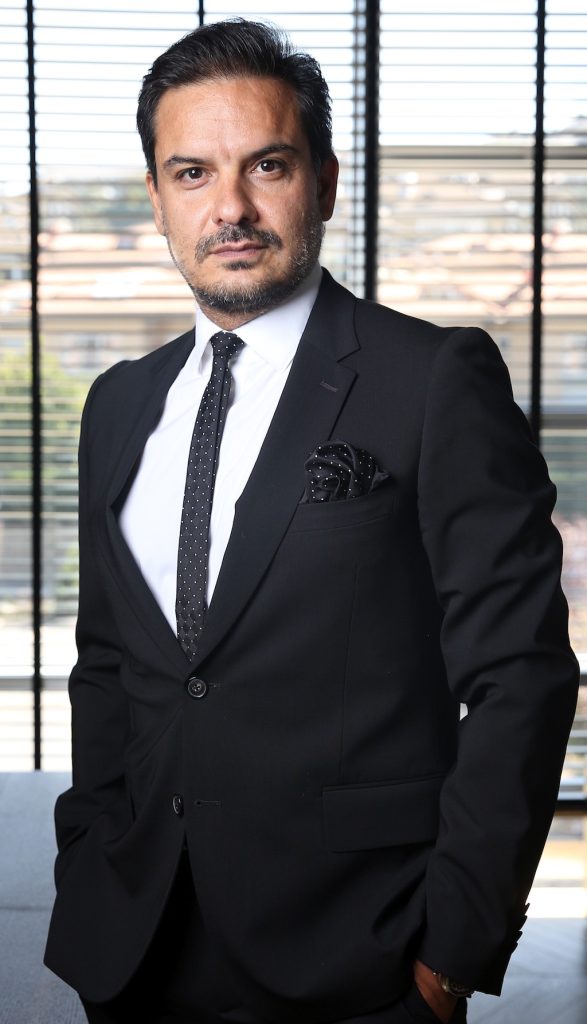
Çiftçi bu ayrımın şirketler açısından kritik olduğuna dikkat çekti:
“Şirketlerin ‘siber poliçemiz var, dolayısıyla dijital ortamda gerçekleşen her finansal kayıp kapsam dahilindedir’ şeklinde bir varsayımla hareket etmemesi gerekiyor. Örneğin çalışanın sosyal mühendislik yoluyla manipüle edilerek para transferi gerçekleştirmesi ile şirket sistemlerine yetkisiz erişim sonucunda ortaya çıkan zarar, poliçe açısından farklı şekilde değerlendirilebilir. Bu noktada finansal suçlar sigortası, dolandırıcılık teminatları ve mevcut siber poliçenin kapsamının birlikte incelenmesi gerekiyor.”
Bu nedenle yönetici taklidi ve ses klonlama saldırılarında sigorta kapsamı değerlendirilirken olayın nasıl gerçekleştiği, finansal kaybı neyin tetiklediği, poliçedeki sosyal mühendislik tanımları, alt limitler ve istisnalar özellikle önem taşıyor.
Siber sigortada teminat kadar istisnalar da önemli
Yeni risk ortamında şirketlerin yalnızca hangi teminatlara sahip olduklarını değil, hangi durumların poliçe dışında bırakıldığını da bilmesi gerektiğini belirten Çiftçi, dijital güvenlik sigortası yaklaşımının şirketin gerçek risk senaryoları üzerinden oluşturulması gerektiğini söyledi:
“Poliçenin adı kadar içeriği önemli. Şirketin ödeme süreçleri nasıl işliyor, kimlerin transfer yetkisi var, tedarikçi IBAN değişiklikleri nasıl doğrulanıyor, yüksek tutarlı ödemelerde kaç aşamalı onay uygulanıyor ve bir çalışan manipüle edilerek işlem yaptığında mevcut poliçe nasıl devreye giriyor? Bunları hasar yaşandıktan sonra değil, poliçe oluşturulurken değerlendirmek gerekiyor.”
Bu kapsamda şirketlerin siber poliçe istisnaları ve limitlerini, sosyal mühendislik ve finansal dolandırıcılık hükümlerini, alt limitleri ve olayın teminatı tetiklemesi için aranan koşulları ayrıntılı biçimde değerlendirmesi önem taşıyor. Siber sigorta ile finansal suç veya suç sigortası poliçeleri arasında oluşabilecek boşlukların belirlenmesi de bütüncül risk yönetiminin önemli bir parçasını oluşturuyor.
“Bir ödeme talimatını ikinci kanaldan doğrulamak milyonlarca liralık kaybı önleyebilir”
Dijital dolandırıcılığa karşı yalnızca sigortaya veya yalnızca teknolojiye dayalı bir yaklaşımın yeterli olmayacağını söyleyen Çiftçi, şirketlerin operasyonel kontrollerini de güçlendirmeleri gerektiğini vurguladı:
“Yapay zekâ ile oluşturulan bir ses veya görüntü artık tek başına kimlik doğrulama yöntemi olarak kabul edilmemeli. Özellikle para transferleri, IBAN değişiklikleri ve olağan dışı ödeme taleplerinde ikinci bir iletişim kanalından doğrulama yapılması gerekiyor. Çift aşamalı onay mekanizmaları, yetki limitleri ve çalışan farkındalık eğitimleri basit görünse de son derece etkili önlemler.”
Şirketlerin yapay zekâ dolandırıcılığı önlemleri kapsamında çalışanlarını düzenli olarak güncel saldırı yöntemleri hakkında bilgilendirmesi; QR kodların kaynağını kontrol etmesi; IBAN değişikliklerini kayıtlı iletişim kanallarından teyit etmesi ve kritik finansal işlemlerde insan denetimini koruması önem taşıyor.
AI Fraud sigorta sektöründe yeni teminat ihtiyaçlarını gündeme getirecek
Yapay zekânın iş dünyasında kullanım alanı genişledikçe kötüye kullanım senaryolarının da çeşitleneceğini belirten Çiftçi, önümüzdeki dönemde AI Fraud, ses klonlama dolandırıcılığı ve sosyal mühendislik kaynaklı finansal kayıpların sigorta sektörünün daha fazla gündeminde olacağını ifade etti:
“Risk geliştikçe sigorta çözümlerinin de gelişmesi kaçınılmaz. Önümüzdeki dönemde yapay zekâ destekli dolandırıcılık senaryolarının poliçe kapsamlarında daha açık tanımlandığını, sosyal mühendislik risklerinin daha ayrıntılı değerlendirildiğini ve siber risklerle finansal suç riskleri arasındaki ilişkinin daha fazla öne çıktığını göreceğimizi düşünüyoruz. Şirketler açısından önemli olan, yeni ürünleri beklemekten ziyade bugünkü poliçelerinde hangi risklerin karşılandığını ve nerelerde boşluk bulunduğunu şimdiden ortaya koymak.”
IBS Sigorta ve Reasürans Brokerliği olarak şirketlerin dijital risklerini faaliyet alanları ve operasyonel süreçleri doğrultusunda değerlendirdiklerini belirten Çiftçi, sözlerini şöyle tamamladı:
“IBS olarak şirketlerin siber ve dijital dolandırıcılık risklerini analiz ediyor, mevcut poliçelerdeki teminatları, limitleri ve olası koruma boşluklarını değerlendiriyoruz. Siber sigorta, finansal suç ve ilgili diğer sigorta çözümlerinin şirketin gerçek risk senaryolarına uygun şekilde yapılandırılması için alternatifleri karşılaştırıyor ve danışmanlık sunuyoruz. Amacımız yalnızca bir risk gerçekleştikten sonra finansal koruma sağlanmasına katkıda bulunmak değil; kurumların teknolojik, operasyonel ve sigorta temelli önlemleri birlikte ele alan sürdürülebilir bir risk yönetimi yaklaşımı oluşturmasına destek olmak.”
